Le RGPD parle de vos fichiers, pas seulement de vos formulaires
La conformité est souvent perçue comme un sujet juridique traité par une bannière de cookies et une politique de confidentialité. C'est la partie visible. L'essentiel du texte porte en réalité sur ce que vous faites des données une fois collectées, donc sur la manière dont vos fichiers sont organisés.
Formulé autrement, la question n'est pas de savoir si vous avez le droit de détenir des informations sur vos clients, vous l'avez dans la plupart des cas. Elle est de savoir si vos outils sont capables de faire ce que le règlement attend d'eux.
Savoir ce que vous détenez
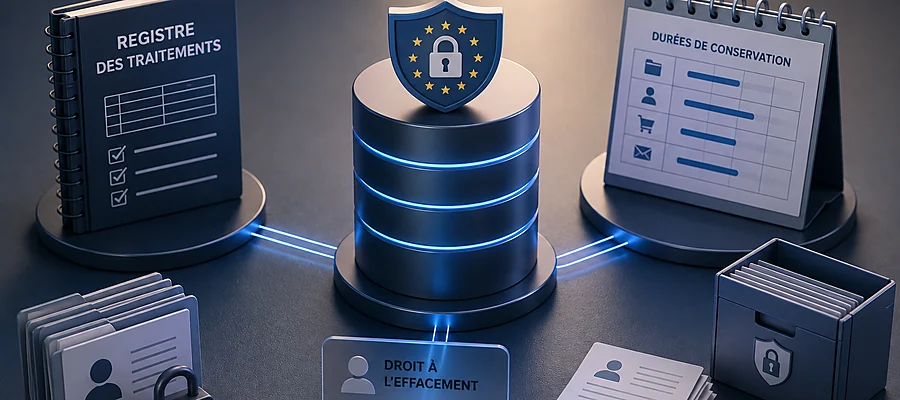
L'article 30 impose un registre des activités de traitement. La CNIL le recommande à toute organisation traitant régulièrement des données personnelles, quelle que soit sa taille. Ce registre décrit, pour chaque traitement, sa finalité, les catégories de données concernées, les destinataires, les éventuels transferts hors Union européenne, les durées de conservation et les mesures de sécurité.
Remplir ce document suppose de savoir répondre à une question simple en apparence : où sont vos données personnelles, exactement. Beaucoup d'organisations découvrent à ce moment-là que la réponse est plus longue que prévu. Un outil de facturation, un tableur de prospection sur un poste de travail, une boîte mail, un formulaire de site, un export réalisé pour une campagne et jamais supprimé. Chacun de ces emplacements est un traitement à déclarer.
C'est le premier apport concret d'une base centralisée sur ce terrain : elle réduit le nombre d'endroits où les données personnelles se trouvent, donc le nombre d'endroits à décrire, à sécuriser et à tenir à jour.
Savoir pourquoi chaque donnée est là
Le règlement repose sur deux principes qui se traduisent directement dans la structure d'un fichier. La finalité : chaque donnée est collectée pour un usage déterminé et annoncé. La minimisation : on ne collecte que ce qui sert cet usage.
Dans les faits, la plupart des fichiers accumulent des colonnes dont plus personne ne connaît l'origine ni l'utilité. Une date de naissance dans un fichier de prospection professionnelle, une remarque personnelle saisie dans un champ libre, une information collectée pour une opération terminée depuis longtemps. Chacune de ces colonnes est une donnée à protéger, à justifier et à supprimer le moment venu, pour un usage qui n'existe plus.
Savoir depuis quand, et jusqu'à quand
C'est le point sur lequel la CNIL contrôle systématiquement. Une donnée personnelle ne se conserve pas indéfiniment, elle se conserve le temps nécessaire à la finalité annoncée.
Le règlement ne fixe pas de durée universelle, mais des durées de référence sont largement retenues : trois ans après le dernier contact pour des données de prospection, cinq ans après la fin de la relation contractuelle pour des données clients, sans préjudice des obligations comptables et fiscales qui imposent leurs propres délais. Ces durées doivent figurer dans le registre, et chacune doit pouvoir être justifiée, soit par une obligation légale, soit par une analyse documentée.
L'implication technique est directe : vos fichiers doivent porter les dates qui permettent de calculer ces échéances. Une date de dernier contact, une date de fin de relation. Sans elles, aucune durée n'est applicable puisque rien ne permet de savoir quand le compteur a démarré. C'est la raison pour laquelle un fichier sans horodatage est structurellement incapable d'être conforme, indépendamment des intentions de celui qui le tient.
La suppression doit ensuite se déclencher effectivement, par une procédure d'effacement ou d'anonymisation. Une durée déclarée dans un registre et jamais appliquée dans les faits ne protège de rien.
Savoir répondre à une demande
Toute personne peut demander l'accès à ses données, leur rectification, leur effacement, ou leur transmission dans un format exploitable. Le délai de réponse est d'un mois.
Ces demandes se traitent facilement ou très difficilement, et la différence tient entièrement à l'organisation des fichiers. Retrouver l'ensemble des informations concernant une personne suppose de savoir où elles se trouvent toutes. Les effacer suppose de pouvoir le faire sans casser les documents comptables qui, eux, doivent être conservés. Les exporter suppose de pouvoir extraire un périmètre précis.
Une base structurée rend ces trois opérations mécaniques : les données d'une personne sont rattachées à son identifiant, on les retrouve, on les exporte, on les efface là où la loi l'autorise et on conserve ce qu'elle impose. Des informations dispersées dans six outils transforment chaque demande en enquête interne.
Savoir qui a accès
La sécurité est une obligation de moyens adaptés au risque. Elle ne se résume pas au chiffrement. Une part importante consiste à limiter l'accès aux seules personnes qui en ont besoin pour leur travail, et à pouvoir démontrer que cette limitation existe.
Un fichier partagé largement, dupliqué sur des postes de travail et transmis par pièce jointe est difficile à défendre sur ce terrain, non pas parce qu'il serait mal intentionné, mais parce que personne ne peut dire avec certitude combien de copies existent ni qui les détient.
Ce qu'il faut retenir
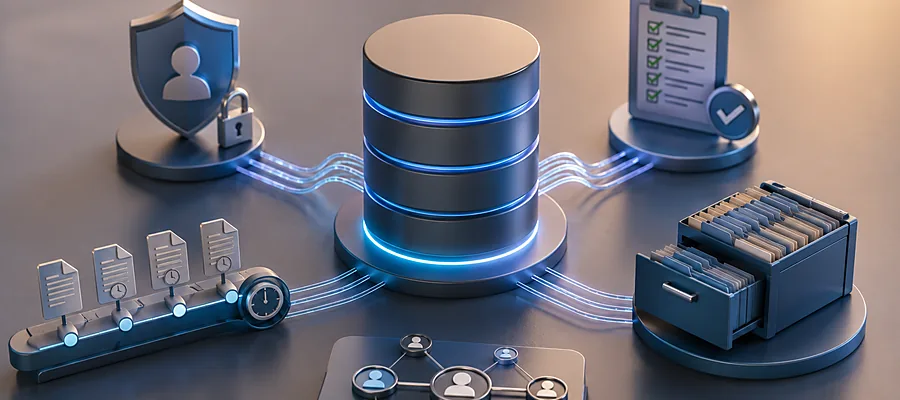
La conformité au RGPD ne se traite pas uniquement par des documents. Elle demande que vos fichiers soient capables de six choses : dire ce qu'ils contiennent, expliquer pourquoi, dater ce qu'ils conservent, retrouver toutes les informations d'une personne, les supprimer sélectivement, et restreindre leur accès.
Une organisation dont les données sont centralisées et structurées remplit ces conditions par construction. Une organisation dont les données sont réparties dans des fichiers indépendants doit refaire l'exercice à chaque demande et à chaque contrôle. La différence ne porte pas sur le niveau de sérieux, elle porte sur la capacité à démontrer.